DIESER AUFTRAGSVERARBEITUNGSVERTRAG (“AVV“) (in der Fassung vom Juli 2026) REGELT DIE DATENVERARBEITUNGSVORGÄNGE ZWISCHEN DEM KUNDEN ("VERANTWORTLICHER") UND DER Helu.io GMBH ("AUFTRAGSVERARBEITER")
1. HINTERGRUND
1. Der Verantwortliche und der Auftragsverarbeiter haben einen Vertrag ("Vertrag") geschlossen, unter dem der Auftragsverarbeiter bestimmte Dienstleistungen (Anwendungsdienstleistungen) für den Verantwortlichen erbringt. Im Rahmen und zum Zweck der Erbringung der im Vertrag definierten Dienstleistungen wird der Auftragsverarbeiter neben anderen Daten möglicherweise auch Personenbezogene Daten im Auftrag des Verantwortlichen verarbeiten. Der Verantwortliche wird keinesfalls sensible Personenbezogene Daten, wie Informationen über die Gesundheit, sexuelle Orientierung, politische Orientierung, rassische Herkunft usw. verwenden. Der Verantwortliche trägt die alleinige Verantwortung für die Angemessenheit, Richtigkeit, Qualität und Rechtmäßigkeit der verarbeiteten Daten.
2. Der Verantwortliche und der Auftragsverarbeiter haben diesen AVV abgeschlossen, um die Anforderung einer schriftlichen Vereinbarung zwischen einem Verantwortlichen und einem Auftragsverarbeiter für Personenbezogene Daten zu erfüllen, wie sie im Anwendbaren Datenschutzrecht festgelegt ist. Zusätzlich zu dem, was in dem Vertrag festgelegt ist, gilt auch das Nachstehende für die Verarbeitung Personenbezogener Daten durch den Auftragsverarbeiter im Auftrag des Verantwortlichen. Die betroffenen Personen, die Datenkategorien sowie deren Umfang, die Art und der Zweck der Datenverarbeitung werden durch diesen Vertrag, Anhang 1 zu diesem AVV und die Anweisungen des Verantwortlichen festgelegt.
2. DEFINITIONEN
Alle in diesem AVV verwendeten Begriffe sind im Sinne der Datenschutz-Grundverordnung ((EU) 2016/679 "DSGVO") zu verstehen, sofern nicht ausdrücklich etwas anderes vereinbart ist. Die folgenden Begriffe und Ausdrücke in diesem AVV haben die unten angegebene Bedeutung:
"Anwendbares Datenschutzrecht" bezeichnet alle nationalen oder international verbindlichen Datenschutzgesetze oder -vorschriften (insbesondere die DSGVO und das österreichische Datenschutzgesetz ("DSG")), einschließlich aller Anforderungen, Richtlinien und Empfehlungen der zuständigen Datenschutzbehörden, die zu irgendeinem Zeitpunkt während der Laufzeit dieses AVV auf den Verantwortlichen bzw. den Auftragsverarbeiter anwendbar sind;
„Verantwortlicher“ ist die juristische Person, die allein oder gemeinsam mit anderen über die Zwecke und Mittel der Verarbeitung personenbezogener Daten im Rahmen dieses AVV entscheidet;
"Auftragsverarbeiter" ist die Helu.io GmbH;
„Unterauftragsverarbeiter“ bezeichnet jede juristische oder natürliche Person, einschließlich allfälliger Vertreter und Vermittler derselben, die personenbezogene Daten im Auftrag des Auftragsverarbeiters gemäß Artikel 28 (2) und (4) DSGVO sowie gemäß Abschnitt 4.1 unten verarbeitet;
"Personenbezogene Daten" sind alle Informationen, die sich auf eine identifizierte oder identifizierbare lebende natürliche Person ("betroffene Person") im Sinne des Artikel 4 (1) DSGVO beziehen;
"Verarbeitung" bezeichnet jeden Vorgang oder jede Vorgangsreihe, die im Zusammenhang mit personenbezogenen Daten, oder mit einer Reihe personenbezogener Daten durchgeführt werden, unabhängig davon, ob dies mit Hilfe automatisierter Verfahren im Sinne von Artikel 4 (2) DSGVO geschieht oder nicht.
„Textform“ bedeutet eine lesbare Erklärung, in der die Person des Erklärenden genannt ist und die auf einem dauerhaften Datenträger abgegeben wird. Die Textform wird insbesondere durch E-Mail, Mitteilung über das Kundenportal, elektronisch übermittelte Dokumente oder eine elektronische Signatur gewahrt. Eine eigenhändige oder qualifizierte elektronische Unterschrift ist nicht erforderlich.
3. VERARBEITUNG PERSONENBEZOGENER DATEN
1. Der Auftragsverarbeiter und alle Personen, die unter seiner Aufsicht handeln (z. B. Personal, Unterauftragsverarbeiter und Personen, die unter der Aufsicht des Unterauftragsverarbeiters handeln), verpflichten sich, Personenbezogene Daten gemäß den dokumentierten Anweisungen zu verarbeiten, die vom Verantwortlichen übermittelt wurden (Anhang 1). Der Auftragsverarbeiter wird Personenbezogene Daten nur in dem Umfang verarbeiten, der erforderlich ist, um seinen Verpflichtungen gemäß AVV oder des Anwendbaren Datenschutzrechts
nachzukommen.
2. Der Auftragsverarbeiter versichert, dass alle Verarbeitungen Personenbezogener Daten ausschließlich innerhalb der EU oder des EWR durchgeführt und gehostet werden
3. Werden die Dienstleistungen während der Laufzeit des Vertrages geändert und beinhalten diese geänderten Dienstleistungen eine neue oder geänderte Verarbeitung Personenbezogener Daten oder werden die Anweisungen des Verantwortlichen auf andere Weise geändert oder aktualisiert, so stellen die Parteien sicher, dass Anhang 1 vor oder spätestens in Verbindung mit dem Beginn einer solchen Verarbeitung oder Änderung entsprechend aktualisiert wird.
4. Bei der Verarbeitung Personenbezogener Daten im Rahmen dieses AVV hält der Auftragsverarbeiter das Anwendbare Datenschutzrecht und die geltenden Empfehlungen der zuständigen Datenschutzbehörden oder anderer zuständiger Behörden ein und hält sich über alle Änderungen dieser Gesetze und/oder Empfehlungen auf dem Laufenden. Der Auftragsverarbeiter erklärt sich bereit, alle Änderungen und Ergänzungen zu diesem AVV vorzunehmen, die gemäß dem Anwendbaren Datenschutzrecht erforderlich sind oder werden.
5. Der Auftragsverarbeiter unterstützt den Verantwortlichen bei der Erfüllung seiner rechtlichen Verpflichtungen gemäß dem Anwendbaren Datenschutzrecht, insbesondere der Verpflichtung des Verantwortlichen, die Rechte der betroffenen Personen zu wahren und die Einhaltung der Verpflichtungen des für die Verarbeitung Verantwortlichen in Bezug auf die Sicherheit der Verarbeitung (Art. 32 DSGVO), die Meldung einer Verletzung des Schutzes Personenbezogener Daten (Art. 33, 34 DSGVO) und die Datenschutz-Folgenabschätzung und die vorherige Konsultation (Art. 35, 36 DSGVO) sowie die Verpflichtung, auf Anfragen der betroffenen Person in Ausübung ihrer Auskunftsrechte über die Verarbeitung ihrer Personenbezogenen Daten zu reagieren. Der Auftragsverarbeiter darf keine Handlungen vornehmen oder unterlassen, die zur Folge hätten, dass der Verantwortliche gegen das Anwendbare Datenschutzrecht verstößt.
6. Der Auftragsverarbeiter unterrichtet den Verantwortlichen unverzüglich über eine Anfrage, Beschwerde, Nachricht oder sonstige Mitteilung, die er von einer zuständigen Behörde oder einem sonstigen Dritten in Bezug auf die Verarbeitung Personenbezogener Daten unter diesem AVV erhält. Der Auftragsverarbeiter darf weder im Namen oder als Vertreter des Verantwortlichen handeln, noch ohne vorherige Anweisung des Verantwortlichen Personenbezogene Daten oder andere Informationen über die Verarbeitung personenbezogener Daten an Dritte weitergeben oder auf andere Weise offenlegen, es sei denn, der Auftragsverarbeiter ist gesetzlich dazu verpflichtet. Der Auftragsverarbeiter unterstützt den Verantwortlichen in angemessener Weise, damit dieser auf eine solche Anfrage, Beschwerde, Nachricht oder sonstige Mitteilung in Übereinstimmung mit dem Anwendbaren Datenschutzrecht reagieren kann. Insbesondere darf der Auftragsverarbeiter im Falle einer Datenschutzverletzung im Sinne des Abschnitts 6.3 keine Eingaben, Meldungen, Mitteilungen, Ankündigungen oder Pressemitteilungen veröffentlichen. Falls der Auftragsverarbeiter gemäß den geltenden Gesetzen und Vorschriften verpflichtet ist, Personenbezogene Daten, die er im Auftrag des Verantwortlichen verarbeitet, offenzulegen, ist er verpflichtet, den Verantwortlichen unverzüglich darüber zu informieren, sofern dies nicht gesetzlich verboten ist.
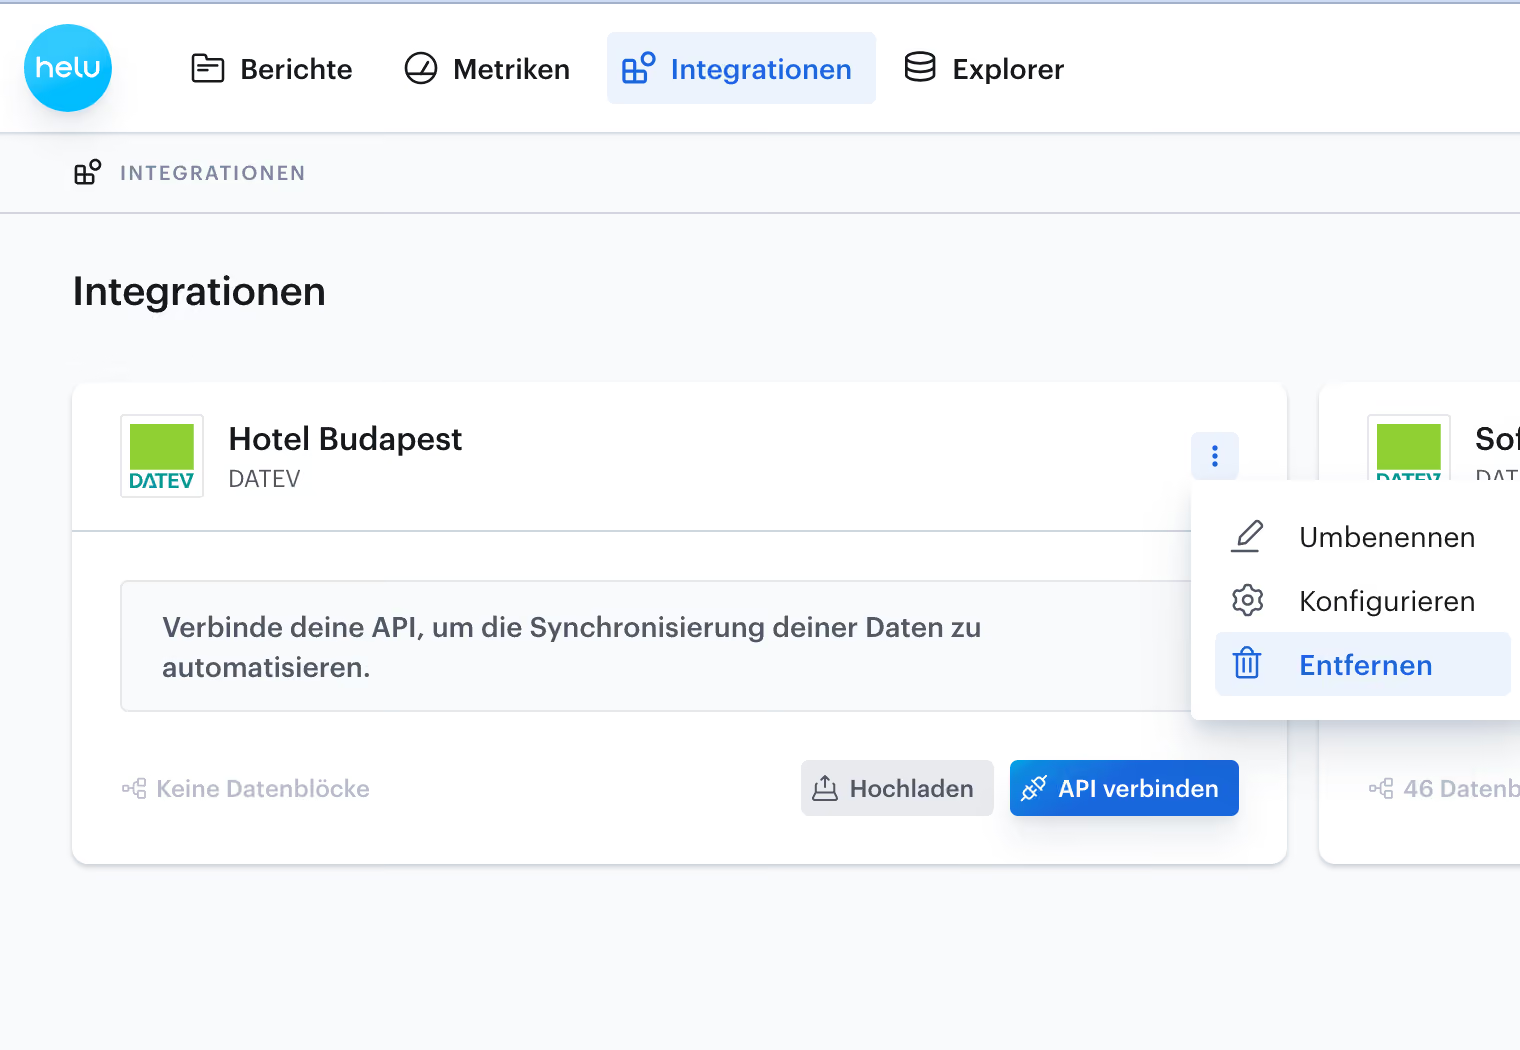
7. Der Auftragsverarbeiter ist verpflichtet, auf Aufforderung des Verantwortlichen innerhalb von 5 Tagen alle unter diesem AVV verarbeiteten Personenbezogenen Daten zu löschen und alle Verarbeitungsergebnisse und Dokumente, die Personenbezogene Daten enthalten, zu vernichten. Darüber hinaus hat der Verantwortliche die Möglichkeit, die Üersonenbezogenen Daten direkt in der vom Auftragsverarbeiter bereitgestellten Softwareanwendung wie folgt zu löschen:
4. UNTERAUFTRAGSVERARBEITER
1. Der Verantwortliche erteilt dem Auftragsverarbeiter eine allgemeine Genehmigung zur Beauftragung der in Anhang 1 aufgeführten Unterauftragsverarbeiter sowie zur Hinzuziehung weiterer oder zur Ersetzung bestehender Unterauftragsverarbeiter nach Maßgabe dieser Ziffer 4.
Der Auftragsverarbeiter informiert den Verantwortlichen über jede beabsichtigte Hinzuziehung oder Ersetzung eines Unterauftragsverarbeiters rechtzeitig im Voraus, grundsätzlich spätestens acht Wochen vor Beginn der Verarbeitung personenbezogener Daten durch den betreffenden Unterauftragsverarbeiter.
Die Information erfolgt in Textform und enthält zumindest:
- die Identität und Anschrift des Unterauftragsverarbeiters,
- den Zweck und die Art seiner Beauftragung,
- die Kategorien der von der Verarbeitung betroffenen personenbezogenen Daten,
- den vorgesehenen Ort der Verarbeitung und
- gegebenenfalls Informationen über eine Übermittlung personenbezogener Daten in ein Drittland sowie die hierfür eingesetzten geeigneten Garantien.
Die Unterauftragsverarbeiter werden vom Auftragsverarbeiter beauftragt und verarbeiten personenbezogene Daten ausschließlich auf Grundlage der ihnen durch den Auftragsverarbeiter erteilten dokumentierten Weisungen.
2. Der Verantwortliche kann der beabsichtigten Hinzuziehung oder Ersetzung eines Unterauftragsverarbeiters innerhalb von acht Wochen nach Zugang der Mitteilung in Textform widersprechen, sofern der Widerspruch auf sachlich gerechtfertigten datenschutzrechtlichen Gründen beruht.
Erfolgt innerhalb dieser Frist kein Widerspruch, gilt der betreffende Unterauftragsverarbeiter im Rahmen der nach Ziffer 4.1 erteilten allgemeinen Genehmigung als genehmigt.
Im Falle eines fristgerechten und begründeten Widerspruchs werden die Parteien nach Treu und Glauben nach einer angemessenen Lösung suchen. Der Auftragsverarbeiter kann insbesondere prüfen, ob die betroffene Verarbeitung ohne den betreffenden Unterauftragsverarbeiter oder unter Einsatz eines alternativen Unterauftragsverarbeiters erbracht werden kann.
Ist dem Auftragsverarbeiter eine wirtschaftlich und technisch zumutbare alternative Leistungserbringung nicht möglich, ist der Auftragsverarbeiter berechtigt, die von dem Widerspruch betroffenen Leistungen unter Einhaltung einer angemessenen Frist einzustellen oder den davon betroffenen Teil des Vertrages zu kündigen. Soweit eine teilweise Beendigung nicht möglich oder nicht zumutbar ist, kann jede Partei den Vertrag insgesamt unter Einhaltung einer angemessenen Frist kündigen.
3. Der Auftragsverarbeiter verpflichtet jeden Unterauftragsverarbeiter durch einen Vertrag oder ein anderes nach dem anwendbaren Datenschutzrecht verbindliches Rechtsinstrument zur Einhaltung von Datenschutzpflichten, die den in diesem AVV festgelegten Pflichten im Wesentlichen entsprechen.
Insbesondere hat der Auftragsverarbeiter sicherzustellen, dass der Unterauftragsverarbeiter geeignete technische und organisatorische Maßnahmen ergreift, personenbezogene Daten ausschließlich auf dokumentierte Weisung verarbeitet, zur Vertraulichkeit verpflichtet ist und die Anforderungen des anwendbaren Datenschutzrechts an die Sicherheit und Rechtmäßigkeit der Verarbeitung erfüllt.
5. ÜBERMITTLUNG AN DRITTLÄNDER
Der Auftragsverarbeiter darf personenbezogene Daten nur dann in ein Land außerhalb des Europäischen Wirtschaftsraums übermitteln oder aus einem solchen Land zugänglich machen, wenn die Voraussetzungen der Kapitel-V-Bestimmungen der DSGVO erfüllt sind.
Eine Drittlandübermittlung ist insbesondere zulässig, wenn:
- für das betreffende Drittland ein Angemessenheitsbeschluss der Europäischen Kommission besteht;
- geeignete Garantien gemäß Art. 46 DSGVO, insbesondere die jeweils geltenden Standardvertragsklauseln der Europäischen Kommission, vereinbart wurden;
- eine andere nach dem anwendbaren Datenschutzrecht zulässige Übermittlungsgrundlage besteht; oder
- der Verantwortliche die betreffende Übermittlung ausdrücklich in Textform genehmigt hat, soweit eine solche Genehmigung gesetzlich zulässig und ausreichend ist.
Soweit erforderlich, wird der Auftragsverarbeiter zusätzliche technische, vertragliche oder organisatorische Maßnahmen treffen, um ein der DSGVO entsprechendes Schutzniveau zu gewährleisten.
Informationen über bestehende Drittlandübermittlungen, die betreffenden Empfängerländer und die jeweils eingesetzten Übermittlungsmechanismen werden in Anhang 1 oder in einer dort referenzierten aktuellen Übersicht über die Unterauftragsverarbeiter dargestellt.
6. SICHERHEIT DER VERARBEITUNG
1. Wie in Anlage 2 dargelegt, garantiert der Auftragsverarbeiter die Umsetzung und Aufrechterhaltung geeigneter technischer und organisatorischer Maßnahmen nach dem aktuellen Stand der Technik, um ein angemessenes Sicherheitsniveau für die Personenbezogenen Daten zu gewährleisten, und überprüft und verbessert kontinuierlich die Wirksamkeit seiner Sicherheitsmaßnahmen. Der Auftragsverarbeiter schützt die Personenbezogenen Daten vor Zerstörung, Veränderung, unrechtmäßiger Verbreitung, unrechtmäßigem Verlust, unrechtmäßiger Veränderung und unrechtmäßigem Zugriff. Die Personenbezogenen Daten sind auch gegen alle anderen Formen unrechtmäßiger Verarbeitung zu schützen. Unter Berücksichtigung des Stands der Technik und der Implementierungskosten sowie der Art, des Umfangs, der Umstände und der Zwecke der Verarbeitung und des Risikos variierender Eintrittswahrscheinlichkeit und Schwere für die Rechte und Freiheiten der betroffenen Personen umfassen die vom Auftragsverarbeiter zu treffenden technischen und organisatorischen Maßnahmen je nach Bedarf Folgendes:
- die Pseudonymisierung und Verschlüsselung von Personenbezogenen Daten;
- die Möglichkeit, die kontinuierliche Vertraulichkeit, Integrität, Verfügbarkeit und Widerstandsfähigkeit von Systemen und Diensten, die Personenbezogene Daten verarbeiten, zu gewährleisten;
- die Möglichkeit, die Verfügbarkeit und den Zugang zu Personenbezogenen Daten im Falle eines physischen oder technischen Zwischenfalls zeitnah wiederherzustellen; und
- ein Verfahren zur regelmäßigen Prüfung, Bewertung und Evaluierung der Wirksamkeit der technischen und organisatorischen Maßnahmen zur Gewährleistung der Sicherheit der Verarbeitung.
2. Der Auftragsverarbeiter benachrichtigt den Verantwortlichen unverzüglich über jeden versehentlichen, unbefugten oder vermeintlichen Zugang zu Personenbezogenen Daten oder über andere tatsächliche oder vermeintliche, drohende oder potenzielle Sicherheitsvorfälle (Datenschutzverletzung), nachdem er davon Kenntnis erhalten hat. Die Benachrichtigung hat in Texform Form zu erfolgen und muss zumindest folgende Angaben enthalten:
- Beschreibung der Art der Datenschutzverletzung und, soweit möglich, Angabe der Kategorien und der ungefähren Anzahl der betroffenen Personen sowie der Kategorien und der ungefähren Anzahl der betroffenen Personenbezogenen Datensätze;
- Bekanntgabe des Namens und der Kontaktdaten des Datenschutzbeauftragten oder einer anderen Kontaktstelle, bei der weitere Informationen eingeholt werden können;
- Beschreibung der voraussichtlichen Folgen der Verletzung des Schutzes Personenbezogener Daten;
- Beschreibung der Maßnahmen, die der Verantwortliche ergriffen hat oder zu ergreifen gedenkt, um die Datenschutzverletzung zu beheben, gegebenenfalls auch jene Maßnahmen zur Abmilderung möglicher nachteiliger Auswirkungen;
- alle sonstigen dem Auftragsverarbeiter zur Verfügung stehenden Informationen, die der Verantwortliche den Datenschutzbehörden und/oder den betroffenen Personen zu melden hat.
3. Der Auftragsverarbeiter wird darüber hinaus den Verantwortlichen in angemessener Weise dabei unterstützen, die Verletzung des Schutzes Personenbezogener Daten („Datenschutzverletzungen“) zu untersuchen und die Datenschutzbehörden und/oder die betroffenen Personen, den geltenden Datenschutzvorschriften entsprechend zu benachrichtigen.
4. Darüber hinaus hat der Auftragsverarbeiter auf eigene Kosten unverzüglich die erforderlichen Maßnahmen zur Wiederherstellung und/oder Rekonstruktion Personenbezogener Daten, die infolge der Verletzung des Schutzes Personenbezogener Daten verloren gegangen, beschädigt, zerstört oder beschädigt worden sind, zu ergreifen.
5. Der Auftragsverarbeiter verpflichtet sich, die unter diesem AVV verarbeiteten Personenbezogenen Daten ohne die vorherige Genehmigung in Textform des Verantwortlichen nicht an Dritte weiterzugeben oder anderweitig zugänglich zu machen. Dieser Abschnitt 6.5 gilt nicht, wenn der Auftragsverarbeiter aufgrund geltender Gesetze und Vorschriften verpflichtet ist, Personenbezogene Daten offenzulegen, die er im Auftrag des Verantwortlichen verarbeitet; in diesem Fall gilt Abschnitt 3.5.
6. Der Auftragsverarbeiter verpflichtet sich, dafür zu sorgen, dass der Zugang zu Personenbezogenen Daten im Rahmen dieses AVV auf diejenigen Mitarbeiter beschränkt ist, die den Zugang zu den Personenbezogenen Daten unmittelbar benötigen, um die Verpflichtungen des Auftragsverarbeiters unter diesem AVV und dem Vertrag zu erfüllen. Der Auftragsverarbeiter stellt sicher, dass dieses Personal (unabhängig davon, ob es sich um Angestellte oder sonstige vom Auftragsverarbeiter beauftragte Personen handelt) (i) über die erforderlichen Kenntnisse und Schulungen des Anwendbaren Datenschutzrechts verfügt, um die vertraglich vereinbarten Dienstleistungen zu erbringen, und (ii) im gleichen Maße wie der Auftragsverarbeiter gemäß dieses AVV zur Vertraulichkeit betreffend die Personenbezogenen Daten verpflichtet wird.
7. Der Auftragsverarbeiter verpflichtet alle seine Mitarbeiter (Angestellte sowie Unterauftragsverarbeiter), die zur Verarbeitung Personenbezogener Daten befugt sind, dazu, Personenbezogene Daten nicht für andere Zwecke zu verarbeiten, es sei denn, dies geschieht auf Anweisung des Verantwortlichen oder ist gesetzlich vorgeschrieben. Der Auftragsverarbeiter stellt sicher, dass diese Vertraulichkeitsverpflichtung über die Beendigung von Arbeitsverträgen, Verträgen mit Unterauftragsverarbeitern, Dienstleistungsverträgen oder die Beendigung dieses AVV hinausgeht. Diese Vertraulichkeitsverpflichtung bleibt auch nach Ablauf oder Beendigung des AVV in Kraft.
7. SCHADLOSHALTUNG
Der Auftragsverarbeiter hält den Verantwortlichen auf dessen erstes Auffordern schadlos, soweit Dritte (insbesondere betroffene Personen) Ansprüche gegen den Verantwortlichen wegen einer Verletzung ihrer Persönlichkeitsrechte oder des Datenschutzrechts, die durch Handlungen des Auftragsverarbeiters bei vorsätzlicher oder grob fahrlässiger Verletzung dieses AVV verursacht wurden, geltend machen. Die Verpflichtung zur Entschädigung ist - außer in Fällen von Vorsatz oder in Bezug auf Körperverletzung oder Tod - auf den Betrag jener Gebühren begrenzt, die der Verantwortliche in den dem jeweiligen Vorfall unmittelbar vorangehenden letzten 12 Monate im Rahmen des Vertrags gezahlt hat.
8. LAUFZEIT
1.Die Laufzeit dieses AVV entspricht grundsätzlich der des oben genannten Vertrages.
2.Im Falle einer Beendigung des Vertrages bleibt dieses AVV solange in Kraft, wie der Auftragsverarbeiter Personenbezogene Daten für den Verantwortlichen verarbeitet.
3.Der Verantwortliche kann den Vertrag fristlos kündigen, wenn der Auftragsverarbeiter oder einer seiner Unterauftragsverarbeiter gegen die Verpflichtungen aus diesem AVV verstößt.
9. MITTEILUNGEN
1. Mitteilungen und Erklärungen nach diesem AVV erfolgen in Textform an die von den Parteien zuletzt bekannt gegebenen Kontaktadressen.
Mitteilungen können insbesondere per E-Mail, über das Kundenportal oder über ein vergleichbares elektronisches Benachrichtigungssystem erfolgen.
Mitteilungen an den Verantwortlichen können mit Wirkung für den Verantwortlichen an:
- die vom Verantwortlichen für Vertrags- oder Datenschutzangelegenheiten benannte E-Mail-Adresse;
- eine vom Verantwortlichen im Kundenkonto hinterlegte Vertrags- oder Datenschutzkontaktperson; oder
- einen vom Verantwortlichen als Vertragsadministrator oder entsprechend bevollmächtigte Person benannten Nutzer
übermittelt werden.
Eine Mitteilung gilt als zugegangen, sobald sie in den elektronischen Empfangsbereich des Empfängers gelangt ist und unter gewöhnlichen Umständen abgerufen werden kann. Dies gilt nicht, wenn dem Absender eine Fehlermeldung oder ein sonstiger Hinweis auf eine fehlgeschlagene Zustellung zugeht.
Die Parteien sind verpflichtet, Änderungen ihrer Kontakt- und Zustelldaten unverzüglich in Textform mitzuteilen.
2. Stellt der Auftragsverarbeiter fest, dass eine Anweisung zur Verarbeitung von Daten des Verantwortlichen gegen Anwendbares Datenschutzrecht oder wesentliche Bestimmungen dieses AVV (einschließlich jene betreffend technische und organisatorische Maßnahmen) verstößt, hat er den Verantwortlichen unverzüglich darüber zu informieren.
3. Der Verantwortliche benennt gegenüber dem Auftragsverarbeiter zumindest eine für Vertrags- und Datenschutzangelegenheiten zuständige Kontaktperson sowie eine hierfür vorgesehene E-Mail-Adresse.
Der Verantwortliche ist dafür verantwortlich, dass die benannte Person zur Entgegennahme der Mitteilungen nach diesem AVV berechtigt ist. Die Benennung einer Kontaktperson begründet jedoch nicht automatisch eine Berechtigung dieser Person, wesentliche Vertragsänderungen oder Änderungen des Verarbeitungsauftrags im Namen des Verantwortlichen anzunehmen.
Änderungen der benannten Kontaktperson oder ihrer Kontaktdaten sind dem Auftragsverarbeiter unverzüglich in Textform mitzuteilen.
10. MASSNAHMEN NACH ABSCHLUSS DER VERARBEITUNG PERSONENBEZOGENER DATEN
Auf Verlangen des Verantwortlichen hat der Auftragsverarbeiter in Textform mitzuteilen, welche Maßnahmen er oder seine Unterauftragsverarbeiter im Hinblick auf die Löschung oder Rückgabe der Personenbezogenen Daten nach Abschluss der Verarbeitung getroffen haben.
11. ÄNDERUNGEN DES AVV
Änderungen und Ergänzungen dieses AVV bedürfen grundsätzlich der Vereinbarung der Parteien in Textform.
Der Auftragsverarbeiter ist berechtigt, diesen AVV in Textform einseitig anzupassen, soweit die Änderung:
- aufgrund einer Änderung des anwendbaren Datenschutzrechts, einer verbindlichen behördlichen oder gerichtlichen Anordnung erforderlich ist;
- ausschließlich der Berichtigung offensichtlicher Fehler, der Aktualisierung von Kontakt-, Unternehmens- oder Verweisdaten oder einer sprachlichen Klarstellung dient; oder
- das vereinbarte Datenschutzniveau nicht wesentlich herabsetzt und die berechtigten Interessen des Verantwortlichen nicht unangemessen beeinträchtigt.
Der Auftragsverarbeiter informiert den Verantwortlichen grundsätzlich mindestens acht Wochen vor dem vorgesehenen Inkrafttreten über die Änderung in Textform und weist ihn auf die Änderung, den vorgesehenen Zeitpunkt ihres Inkrafttretens und ein gegebenenfalls bestehendes Widerspruchsrecht hin.
Der Verantwortliche kann einer Änderung nach Absatz 2 innerhalb von acht Wochen nach Zugang der Mitteilung in Textform widersprechen. Erfolgt innerhalb dieser Frist kein Widerspruch, gilt die Änderung als angenommen, sofern der Auftragsverarbeiter den Verantwortlichen in der Änderungsmitteilung ausdrücklich auf diese Rechtsfolge hingewiesen hat.
Im Falle eines fristgerechten Widerspruchs bleibt die bisherige Fassung des AVV zunächst in Kraft. Ist dem Auftragsverarbeiter die weitere Erbringung der Leistungen unter der bisherigen Fassung aus rechtlichen, technischen oder wirtschaftlichen Gründen nicht zumutbar, ist jede Partei berechtigt, den Vertrag oder die von der Änderung betroffenen Leistungen unter Einhaltung einer angemessenen Frist zu kündigen.
Wesentliche Änderungen, insbesondere Änderungen:
- der Zwecke oder wesentlichen Art der Verarbeitung,
- der Kategorien betroffener Personen oder personenbezogener Daten,
- der grundlegenden Verantwortlichkeiten der Parteien,
- der Weisungsbefugnisse des Verantwortlichen,
- der Sicherheitsanforderungen, soweit dadurch das Schutzniveau wesentlich herabgesetzt wird, oder
- der Voraussetzungen für Drittlandübermittlungen,
bedürfen der ausdrücklichen Zustimmung beider Parteien in Textform.
Für die Hinzuziehung oder Ersetzung von Unterauftragsverarbeitern gelten ausschließlich die Bestimmungen der Ziffer 4
12. SCHLUSSBESTIMMUNGEN
1.Dieser AVV wird in deutscher und englischer Sprache ausgefertigt. Beide Sprachfassungen dienen demselben Regelungszweck. Im Falle von Abweichungen oder Widersprüchen zwischen den Sprachfassungen ist die deutsche Fassung maßgeblich.
Wenn der Verantwortliche und der Auftragsverarbeiter zusätzliche Vereinbarungen getroffen haben, die im Widerspruch zu diesem AVV stehen, haben die Bestimmungen über die Verarbeitung Personenbezogener Daten dieses AVV Vorrang. Alle anderen widersprechenden Bestimmungen werden durch die Bestimmungen des Vertrags geregelt.
Dieser AVV einschließlich seiner Anhänge ist Bestandteil des zwischen dem Verantwortlichen und dem Auftragsverarbeiter geschlossenen Vertrages über die Erbringung der Leistungen.
Im Falle eines Widerspruchs zwischen diesem AVV und anderen zwischen den Parteien geltenden Vertragsunterlagen gehen hinsichtlich der Verarbeitung personenbezogener Daten die Bestimmungen dieses AVV vor.
Im Übrigen bleiben die Bestimmungen des Hauptvertrages einschließlich der vereinbarten Haftungsbeschränkungen und sonstigen Vertragsbedingungen unberührt, soweit dieser AVV nicht ausdrücklich etwas Abweichendes bestimmt oder zwingendes Datenschutzrecht entgegensteht.
Jede Person, die diesen AVV oder eine Änderung dieses AVV im Namen einer Partei abschließt oder annimmt, bestätigt, dass sie zur rechtsgeschäftlichen Vertretung der betreffenden Partei oder zur Abgabe der entsprechenden Erklärung wirksam bevollmächtigt ist.
Erfolgt der Abschluss oder die Annahme elektronisch, darf der Auftragsverarbeiter grundsätzlich darauf vertrauen, dass eine Person, die vom Verantwortlichen als vertretungsberechtigte Person, Vertragsadministrator oder ausdrücklich bevollmächtigte Person benannt wurde, zur Abgabe der betreffenden Erklärung berechtigt ist, sofern dem Auftragsverarbeiter keine gegenteiligen Umstände bekannt sind oder bekannt sein müssen.
Ein gewöhnlicher Nutzerzugang zur Plattform begründet für sich allein keine Berechtigung, diesen AVV oder wesentliche Änderungen dieses AVV im Namen des Verantwortlichen abzuschließen oder anzunehmen.
2.Dieser AVV unterliegt dem Recht der Republik Österreich unter Ausschluss der kollisionsrechtlichen Bestimmungen des internationalen Privatrechts und des UN-Kaufrechts. Für alle Streitigkeiten, die sich aus diesem AVV ergeben - einschließlich der Streitigkeiten über ihr Bestehen oder Nichtbestehen - sind die sachlich zuständigen Gerichte am Sitz des Auftragsverarbeiters ausschließlich zuständig.
3.Sollte eine Bestimmung oder Teile einer Bestimmung dieses AVV nach geltendem Recht unwirksam sein oder werden, so wird dadurch die Wirksamkeit und Gültigkeit der übrigen Bestimmungen nicht berührt. Die Vertragsparteien werden sie durch eine Bestimmung ersetzen, die der unwirksamen Bestimmung inhaltlich möglichst nahekommt.
Vienna/Wien___________________
_____________________________
Data Processor/Auftragsverarbeiter
Elektronischer Abschluss / elektronische Unterschrift ist zulässig.
Dieser AVV kann auch elektronisch abgeschlossen oder durch eine elektronische Erklärung einer ordnungsgemäß bevollmächtigten Person angenommen werden. Elektronische Ausfertigungen und elektronisch abgegebene Annahmeerklärungen haben dieselbe Wirkung wie eine im Original unterzeichnete Ausfertigung.
ANHANG 1 - ANWEISUNGEN ZUR DATENVERARBEITUNG
Verarbeitungszweck
Geben Sie alle Zwecke an, für die die personenbezogenen Daten von dem Auftragsverarbeiter verarbeitet werden sollen:
Berichterstattung und Analyse von Finanzdaten.
Datenkategorien
Geben Sie die verschiedenen Arten personenbezogener Daten an, die vom Auftragsverarbeiter verarbeitet werden:
Die folgenden personenbezogenen Daten werden standardmäßig verarbeitet. Wenn der Verantwortliche beabsichtigt, andere Kategorien personenbezogener Daten mit den Anwendungsdiensten des Auftragsverarbeiters zu verarbeiten, muss dieser darüber informiert werden sowie eine zusätzliche Vereinbarung abgeschlossen werden.
- E-Mail Adresse
- Name (freiwillig)
- Kreditoren, sofern sie natürliche Personen sind
- Debitoren, sofern sie natürliche Personen sind
- sonstige Dritte, sofern sie natürliche Personen sind und im
- Verwendungszweck ein Bezug hergestellt wird
Betroffene Personen
Geben Sie die Kategorien von betroffenen Personen an, deren personenbezogene Daten von dem Auftragsverarbeiter verarbeitet werden:
Die folgenden Kategorien von betroffenen Personen sind standardmäßig von den Datenverarbeitungsvorgängen betroffen. Beabsichtigt der Verantwortliche, personenbezogene Daten anderer Kategorien betroffener Personen mit den Anwendungsdiensten des Auftragsverarbeiters zu verarbeiten, so ist dies dem Auftragsverarbeiter mitzuteilen sowie eine zusätzliche Vereinbarung abzuschließen.
- Benutzer der Anwendungsdienste
Verarbeitungsvorgänge
Geben Sie alle vom Auftragsverarbeiter durchzuführenden Verarbeitungstätigkeiten an:
Sammeln, Harmonisieren, Speichern und Analysieren von Daten.
Unterauftragsverarbeiter
Geben Sie den/die vom Auftragsverarbeiter beauftragten Unterauftragsverarbeiter (falls vorhanden) und den Zweck der Verarbeitung personenbezogener Daten durch diesen Unterauftragsverarbeitern an
Anwendbar im Falle von Anwendungsdiensten, die vom Auftragsverarbeiter gehostet werden:
- Amazon Web Services EMEA SARL (AWS) (Zweck: Cloud-Infrastruktur und Hosting der Helu-Anwendung einschließlich Speicherung, Verarbeitung und Sicherung von Kunden- und Anwendungsdaten; Datenhosting: AWS Region Frankfurt, Deutschland (eu-central-1); Unternehmenssitz: Luxemburg)
- Google Ireland Limited (Google Workspace) (Zweck: Unternehmens-E-Mail, Dokumentenmanagement, Datenspeicherung, Zusammenarbeit und interne Kommunikation; Verarbeitete Daten: geschäftliche Kontaktdaten, E-Mails, Dokumente, Verträge und betriebliche Dateien; Unternehmenssitz: Dublin, Irland)
- Microsoft Ireland Operations Limited / Microsoft Corporation (Zweck: E-Mail, Dokumentenmanagement, Datenspeicherung, Zusammenarbeit, Videokonferenzen und interne Kommunikation über Microsoft 365; Europäischer Unternehmenssitz: Dublin, Irland)
- GitHub B.V (Prins Bernhardplein 200, Amsterdam 1097JB, Niederlande), Datenverarbeitung: EU
- ClickHouse, Inc. (Zweck: Speicherung, Verarbeitung und Analyse von Anwendungs-, Nutzungs- und Reportingdaten; Datenhosting: AWS Region Frankfurt, Deutschland (eu-central-1); Unternehmenssitz: Vereinigte Staaten)
- Mixpanel, Inc., One Front Street, Floor 28, San Francisco, CA 94111, USA, (Zweck: Produktanalyse / Nutzungsanalyse / Event Tracking, Datenhosting: EU Region (EU Data Residency)
- Product Fruits s.r.o. (Zweck: In-App-Onboarding, Produkt-Touren, Tooltips, Benutzerführung innerhalb der Helu-Anwendung, Datenhosting: Prag, Tschechische Republik (Datenhosting EU, Standardregion Irland)
- Hotjar Ltd. (Zweck: Analyse des Nutzerverhaltens, Auswertung der Nutzung der Website und Anwendung, Heatmaps, Session Recordings, Erhebung von Nutzerfeedback sowie Optimierung der Benutzerfreundlichkeit innerhalb der Helu-Anwendung; Datenhosting: Europäische Union (Standardregion: Irland); Unternehmenssitz: Malta)
- HubSpot Ireland Limited / HubSpot, Inc. (Zweck: CRM-System, Verwaltung von Kunden- und Interessentendaten, Vertriebs- und Marketingprozesse, Kommunikation mit Kunden und Interessenten sowie Support- und Ticketmanagement; Unternehmenssitz Europa: Dublin, Irland)
- Calendly LLC (Zweck: Terminplanung und -verwaltung, Buchung und Koordination von Kunden- und Interessententerminen, Versand von Terminbestätigungen und Erinnerungen sowie Integration mit Kalender- und Videokonferenzsystemen; Unternehmenssitz: Atlanta, Georgia, USA)
- Asana, Inc. (Zweck: Projekt- und Aufgabenmanagement, interne Zusammenarbeit, Koordination und Dokumentation von Arbeitsabläufen sowie Verwaltung projektbezogener Kunden- und Unternehmensinformationen; Unternehmenssitz: San Francisco, Kalifornien, USA)
- Fathom Video Inc. (Zweck: KI-gestützte Aufzeichnung, Transkription, Zusammenfassung und Analyse von Online-Meetings sowie Dokumentation und Nachbereitung von Kunden-, Vertriebs- und Projektgesprächen; Unternehmenssitz: San Francisco, Kalifornien, USA)
Anwendbar im Falle des Hostings von Anwendungsdiensten durch den Verantwortlichen:
Ort der Verarbeitungsvorgänge
Geben Sie alle Orte an, an denen die personenbezogenen Daten vom Auftragsverarbeiter und gegebenenfalls von einem Unterauftragsverarbeiter verarbeitet werden.
Anwendbar im Falle von Anwendungsdiensten, die vom Auftragsverarbeiter gehostet werden:
- Die Daten werden ausschließlich auf Servern gehostet, die sich in einem Rechenzentrum in der EU oder im EWR befinden.
Auf Anfrage des Verantwortlichen wird ihm der genaue Standort mitgeteilt.
Anwendbar im Falle von Anwendungsdiensten, die vom Verantwortlichen gehostet werden:
- Österreich und das Datenverarbeitungs-Service-Center des Verantwortlichen.
ANHANG 2 – TECHNISCHE UND ORGANISATORISCHE MASSNAHMEN ("TOMS")
Der Auftragsverarbeiter bestätigt, dass die implementierten technischen und organisatorischen Maßnahmen ein angemessenes Schutzniveau für die personenbezogenen Daten des Verantwortlichen unter Berücksichtigung der mit der Verarbeitung verbundenen Risiken bieten.
Allgemeine Beschreibung der Maßnahmen
Beschreibung der durchgeführten Maßnahmen
Zugangskontrolle (Räumlichkeiten)
Verhinderung des Zugriffs von Unbefugten auf Datenverarbeitungssysteme
Der genutzte Hosting-Anbieter erfüllt die Anforderungen:
- Zugangskontrollsysteme (Chipkarten, Sicherheitsschlüssel)
- Generell begrenzte Zugangsberechtigung
- Liste der berechtigten Personen (Genehmigung des Vorgesetzten erforderlich)
Zugangskontrolle (Computersysteme)
Verhinderung der unbefugten Nutzung von Datenverarbeitungssystemen
- Datenbank-Sicherheitskontrollen beschränken den Zugriff
- Zugriffsrechte basierend auf Rollen und Notwendigkeit
- Passwort-Richtlinie
- Automatische Sperrung des Zugriffs (z. B. Passwort, Timeout)
Zugangskontrolle (Daten)
Sicherstellung, dass die zur Nutzung eines Datenverarbeitungssystems berechtigten Personen nur auf die Daten zugreifen können, auf die sie ein Zugriffsrecht haben, und dass personenbezogene Daten nicht unbefugt gelesen, kopiert, verändert oder entfernt werden können
- Zugriffsrechte auf der Grundlage von Rollen und der Notwendigkeit
- Genehmigungsverfahren für Zugriffsrechte; regelmäßige Überprüfungen und Audits
- Unterzeichnete Verschwiegenheitsverpflichtungen
Übertragungskontrolle
Sicherstellung, dass personenbezogene Daten während der elektronischen Übermittlung oder des Transports nicht unbefugt gelesen, kopiert, verändert oder entfernt werden können, und dass es möglich ist, zu überprüfen und festzulegen, welche Stellen die personenbezogenen Daten erhalten werden
- Verschlüsselte Übertragung (HTTPS, SSL, SSH; RSA, 4096-bit “keys”)
- Protokolldateien
Eingabekontrolle
Sicherstellung, dass es möglich ist, zu überprüfen und festzustellen, ob und von wem personenbezogene Daten in Datenverarbeitungssysteme eingegeben, geändert oder entfernt wurden
- Zugriffsrechte auf der Grundlage von Rollen und der Notwendigkeit
- Genehmigungsverfahren für Zugriffsrechte
- Protokolldateien
Auftragskontrolle
Sicherstellung, dass die personenbezogenen Daten ausschließlich gemäß den Anweisungen verarbeitet werden
- Sorgfältige Auswahl von (Unter-) Verarbeitern und anderen Dienstleistern
- Dokumentation der Auswahlverfahren (Datenschutz- und Sicherheitsrichtlinien, Prüfberichte, Zertifizierungen)
- Überprüfung des Hintergrunds von Dienstleistern, anschließende Überwachung
- Standardisierte Richtlinien und Verfahren (einschließlich klarer Trennung der Zuständigkeiten); Dokumentation der von dem Verantwortlichen erhaltenen Anweisungen
- Unterzeichnete Verschwiegenheitsverpflichtungen
Verfügbarkeitskontrolle
Sicherstellung, dass personenbezogene Daten vor versehentlicher Zerstörung und Verlust geschützt werden
- Tägliche backup-Verfahren
- Routinemäßige Testläufe zur Datenwiederherstellung
Trennungskontrolle
Sicherstellung, dass für unterschiedliche Zwecke erhobene Daten getrennt verarbeitet werden können
- Trennung zwischen Produktiv- und Testdaten
- Detaillierte Verwaltung der Zugriffsrechte